Aeroméxico confirma hackeo de datos personales de clientes
Ciudad de México, 22 de septiembre 2026.- Aeroméxico confirmó que una base de datos ofrecida recientemente en Telegram podría corresponder a información de clientes sustraída durante un incidente de ciberseguridad ocurrido en octubre de 2025.
De acuerdo con los hallazgos preliminares de la investigación forense de la compañía, los datos involucrados incluyen nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos.
Hasta ahora, la aerolínea no ha identificado exposición de información financiera, contraseñas ni detalles de itinerarios de vuelo.
La situación comenzó a ser investigada después de que, el 18 de septiembre, la Secretaría Anticorrupción y Buen Gobierno detectara durante su monitoreo forense una publicación en Telegram en la que se ofrecía una base de datos supuestamente relacionada con Aeroméxico.
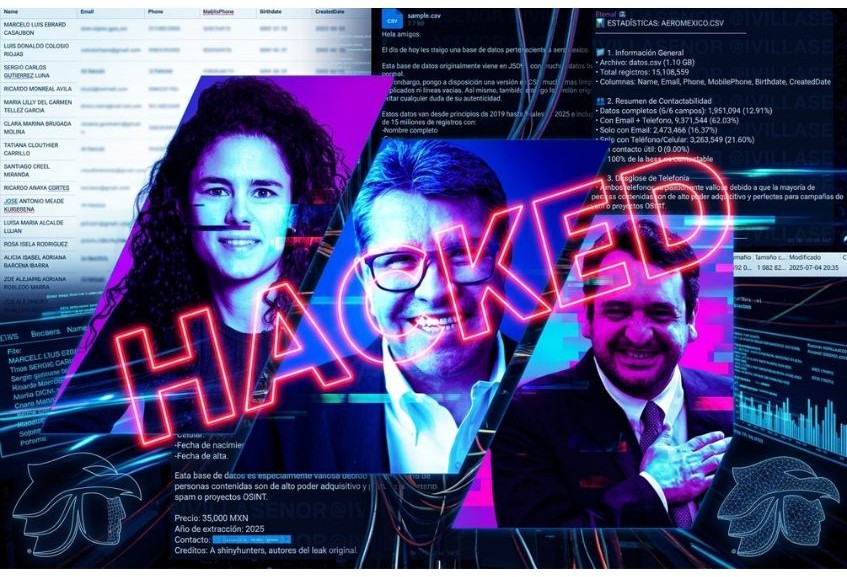
La información comercializada contenía más de 15 millones de registros y tenía un tamaño aproximado de 1.10 gigabytes. Entre los campos descritos figuraban nombre completo, correo electrónico, teléfono, número celular, fecha de nacimiento y fecha de alta.
Autoridades analizaron una muestra de más de 100 mil registros
La dependencia federal, encabezada por Raquel Buenrostro, obtuvo una muestra de 100 mil 92 registros que contenían esos mismos campos.
En el conjunto analizado aparecieron datos correspondientes a distintas personas, entre ellas personas servidoras públicas y figuras públicas.
A partir de estos hallazgos, la Secretaría inició una investigación de oficio para determinar el origen de la información y establecer las posibles responsabilidades relacionadas con las bases de datos comprometidas.
Ese mismo día, la firma de ciberseguridad SILIKN alertó sobre la comercialización de una base de datos presuntamente vinculada con Aeroméxico y atribuida al actor malicioso identificado como Eternal.
SILIKN relacionó esa información con una vulneración divulgada en 2025 por el grupo ShinyHunters, también identificado como Scattered LAPSUS$ Hunters. Cabe señalar que los atacantes, publicaron una muestra de la información hackeada, donde se incluían datos personales de destacadas personalidades de la política nacional.
Aeroméxico inició una investigación forense
Finalmente esta semana, Aeroméxico informó que tenía conocimiento de las publicaciones y que había puesto en marcha una investigación para verificar la autenticidad de la información, determinar su origen y establecer el alcance de la posible afectación.
En ese momento, la empresa señaló que no había identificado exposición de información financiera, datos de tarjetas de pago ni contraseñas de cuentas de clientes, incluidas las correspondientes al programa Aeroméxico Rewards.
Tampoco reportó afectaciones a sus operaciones.
Un día después, la aerolínea actualizó la información con los primeros resultados de su análisis forense. Los hallazgos apuntan a que los datos ofrecidos en Telegram podrían corresponder a información sustraída durante el incidente registrado en octubre de 2025.
El acceso ocurrió en una plataforma de un proveedor externo
Aeroméxico precisó que el acceso no autorizado se produjo en una plataforma de gestión de información de clientes administrada por un proveedor externo.
Según la compañía, durante el incidente de 2025 no se materializó entonces la divulgación de los datos de sus clientes por parte de los ciberdelincuentes.
La aerolínea sostuvo que aquel incidente no afectó su infraestructura tecnológica, operaciones ni servicios.
Tras conocer la situación actual, activó sus protocolos de respuesta, implementó medidas de mitigación y comenzó a trabajar con el proveedor externo para reforzar las acciones de contención.
Además, mantiene un monitoreo permanente y señaló que colaborará con las autoridades. También anunció que ejercerá las acciones legales correspondientes contra quienes resulten responsables de cualquier conducta ilícita.
Recomiendan precaución ante posibles intentos de fraude
Como medida preventiva, Aeroméxico recomendó a sus clientes permanecer atentos a correos electrónicos, mensajes o llamadas inusuales en los que se soliciten datos personales o información financiera.
Hasta hoy, tanto la investigación de la Secretaría Anticorrupción y Buen Gobierno como el análisis interno de Aeroméxico permanecen abiertos.
Por ahora, no existe un informe final que confirme de manera definitiva la autenticidad de los más de 15 millones de registros ni el alcance total de la exposición más allá de los datos personales identificados en los análisis preliminares.